
StolicaMedia, 5 декабря 2025. Полиция разоблачила межрегиональную группу мошенников, причастную более чем к 600 эпизодам хищений в 78 регионах страны. Участники использовали программу NFCGate, позволяющую дистанционно списывать деньги с банковских карт. Ущерб оценивается более чем в 200 млн рублей. Об этом сообщила официальный представитель МВД России Ирина Волк в Telegram-канале.
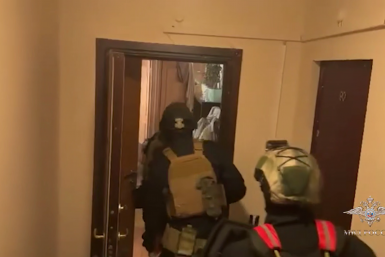
Сотрудники УБК МВД России совместно с киберполицейскими из Москвы, Ростовской и Самарской областей задержали группу, которую подозревают в масштабной серии мошенничеств. Среди задержанных — разработчик и администратор панели управления программы NFCGate. Именно через неё злоумышленники получали доступ к банковским картам граждан по всей стране и снимали деньги в банкоматах без участия владельцев.
По предварительным данным, мошенники распространяли вредоносный вирус через мессенджеры WhatsApp* и Telegram. Жертвам присылали ссылку на "официальное приложение банка" или "службы госуслуг", а после установки программа просила приложить карту к смартфону и ввести ПИН-код. В этот момент преступники получали необходимые данные и могли списывать деньги практически в любом банкомате России.
Схема начиналась с обычного телефонного звонка — жертву убеждали пройти "проверку безопасности" и установить файл. Все выглядело правдоподобно, поэтому многие не подозревали подвох. По оценкам следствия, общий ущерб превышает 200 млн рублей.
Выявить схему помогли специалисты "Лаборатории Касперского", а задержание обеспечили бойцы Росгвардии. Следственный отдел УВД по СВАО Москвы возбудил уголовное дело по статье о мошенничестве в крупном размере.
Сейчас следствие устанавливает всех участников преступной группы. После завершения компьютерно-технических экспертиз правоохранители дадут юридическую оценку каждому фигуранту.
Ранее ИА StolicaMedia писало, что женщина в возрасте 82 лет в Ступино стала жертвой мошенников, которые выманили у нее данные и заставили передать более 500 тысяч рублей "инкассатору". При повторной попытке обмана вмешалась полиция, и подозреваемого задержали с поличным.
* — принадлежит Meta, которая признана экстремистской, деятельность организации запрещена на территории РФ.